API ofensiva protegida
Todas as rotas de pentest e recon exigem a mesma X-API-Key do monitoring —
em HTTP e em WebSocket.
SENTINEL
VIGILARK
 Um subproduto da
Vexoris Shield
Plataforma proprietária de monitoramento AWS e pentest ofensivo — com dashboard unificado, VMS e playbook no Security Hub. A mesma chave que protege o monitoring agora protege o pentest — API e streams em tempo real.
A mesma chave que protege o monitoring agora protege o pentest — API e streams em tempo real. Defaults de produção fail-closed: sem chave, sem acesso.
Todas as rotas de pentest e recon exigem a mesma X-API-Key do monitoring —
em HTTP e em WebSocket.
Sem chave configurada, a API não aceita credencial vazia. O painel de licenças também só opera com senha definida.
Origens explícitas — sem * combinado com credentials.
O browser só fala com quem foi autorizado.
SECRET_KEY sem default público. Se ausente, a chave é gerada e
persistida no volume de dados da instância.
O contexto de alvo — por exemplo localhost — não pode ser forjado pelo cliente. A autorização do scan fica no backend.
Modo demo desligado por padrão (SENTINEL_DEMO=false).
Relatórios HTML com escape anti-XSS.
Família de produtos
A Vexoris Shield é a linha de segurança da qual o Vigilark faz parte — scanner de postura web em vexorisshield.com. O Vigilark leva essa mesma disciplina para monitoramento AWS e pentest ofensivo no servidor Linux do cliente.
Sentinel Vigilark une operações SRE e pentest ofensivo em container num servidor Linux — dashboard unificado, VMS, playbook no Security Hub, licenciamento comercial e IA embarcada (com LLM configurado).
Gestão operacional completa de infraestrutura AWS em produção. Incidentes, runbooks executáveis, inventário ao vivo, análise de custos e auditoria com IA.
Pentest ofensivo em rede remota — recon, web, cloud e vulnerabilidades contra alvos autorizados na internet ou VPC. OWASP ZAP, Nuclei e Nmap no container.
Capacidades que mudam o dia a dia de SRE e SecOps — sem lista de biblioteca interna.
22 módulos em paralelo com relatório unificado HTML/JSON/PDF. Recon, web, cloud e vulnerabilidades (ZAP, Nuclei, Nikto, Nmap, OSINT). Code & IaC é módulo dedicado, fora deste pipeline.
Fluxo guiado com surface mapping (L1.5) antes do scan ativo. Gate L4 com confirmação e audit log.
Status open / fixed / accepted_risk / regressed, retest isolado, inventário de ativos e webhooks ITSM. Agendamentos disparam port scan real no perfil — scans recorrentes de verdade, não stub.
Cruza achados do Security Benchmark AWS com ações de pentest. Deep links para Full Scan e Pentest — componente embutido no Hub.
Módulo dedicado (/security/code, /security/secrets):
Semgrep, Checkov, Trivy e Gitleaks — fora do Full Scan paralelo.
Dois perfis simultâneos (IDOR / privilégio). OpenAPI/GraphQL com testes BOLA, mass assignment e rate limiting por endpoint.
CVEs enriquecidos com EPSS e catálogo CISA KEV — exploração confirmada sobe no sumário executivo, além do CVSS bruto.
Parecer por módulo e em Relatórios HTML/PDF/JSON — requer provedor LLM
configurado no .env do cliente.
OWASP / NIST / ISO / LGPD ao vivo, com evidências exportáveis por controle — útil para auditoria e mercado brasileiro.
Serial comercial valida monitoring, security e UI. Um serial, um servidor — badge “Licença ativa” no console.
100+ checks automáticos contra os principais frameworks de segurança e conformidade de TI. Score por framework, por categoria e por severidade. Relatórios de pentest incluem mapeamento nativo ISO 27001 Anexo A + LGPD (Lei nº 13.709/2018) — LGPD como compliance legal, não benchmark técnico.
Ferramentas pré-instaladas no container, orquestradas via API REST contra alvos remotos autorizados na internet ou VPC.
Qualquer máquina Linux com os requisitos: pacote em /opt/sentinel-runtime,
imagens no Docker Hub e licença por serial — sem código-fonte no servidor.
Console unificado v2.1.1 — injeta automaticamente a API key em security (fetch + WebSocket). Dashboard com VMS, playbook no Security Hub, scan completo, pentest L1→L4 e relatórios com parecer IA.
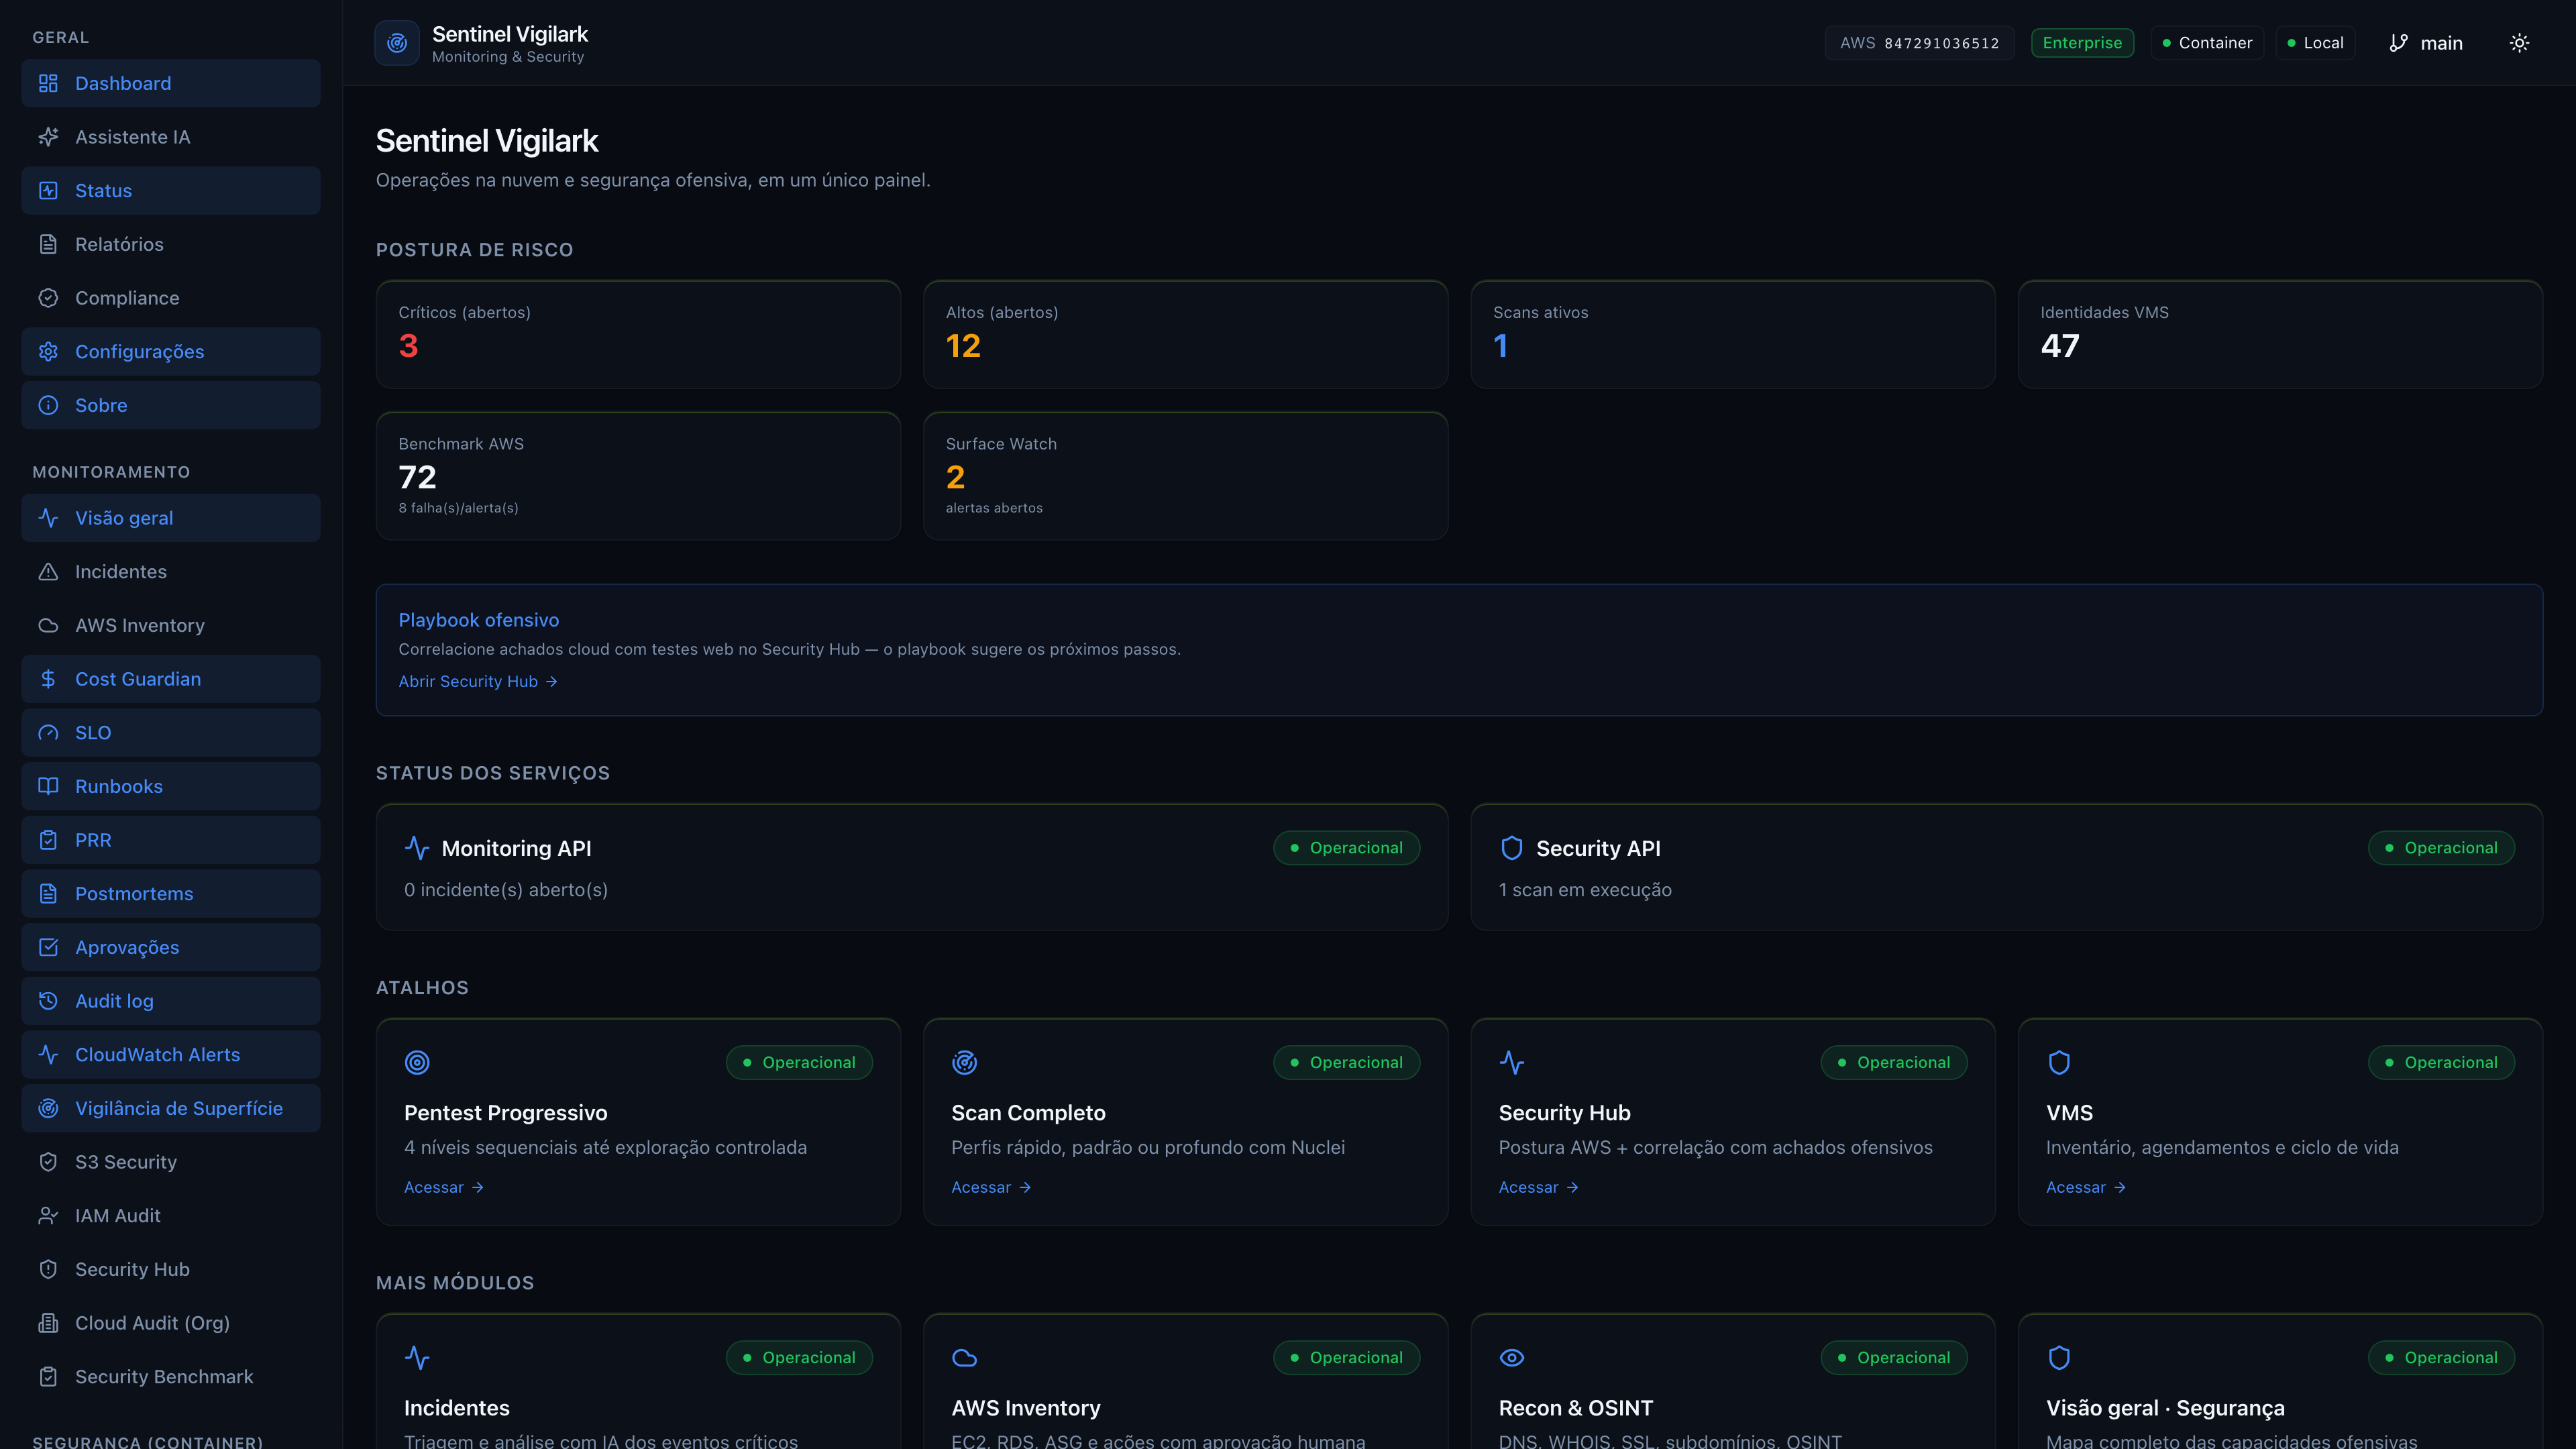
Painel unificado: postura de risco, VMS, benchmark AWS, Surface Watch e playbook ofensivo integrado ao Security Hub.
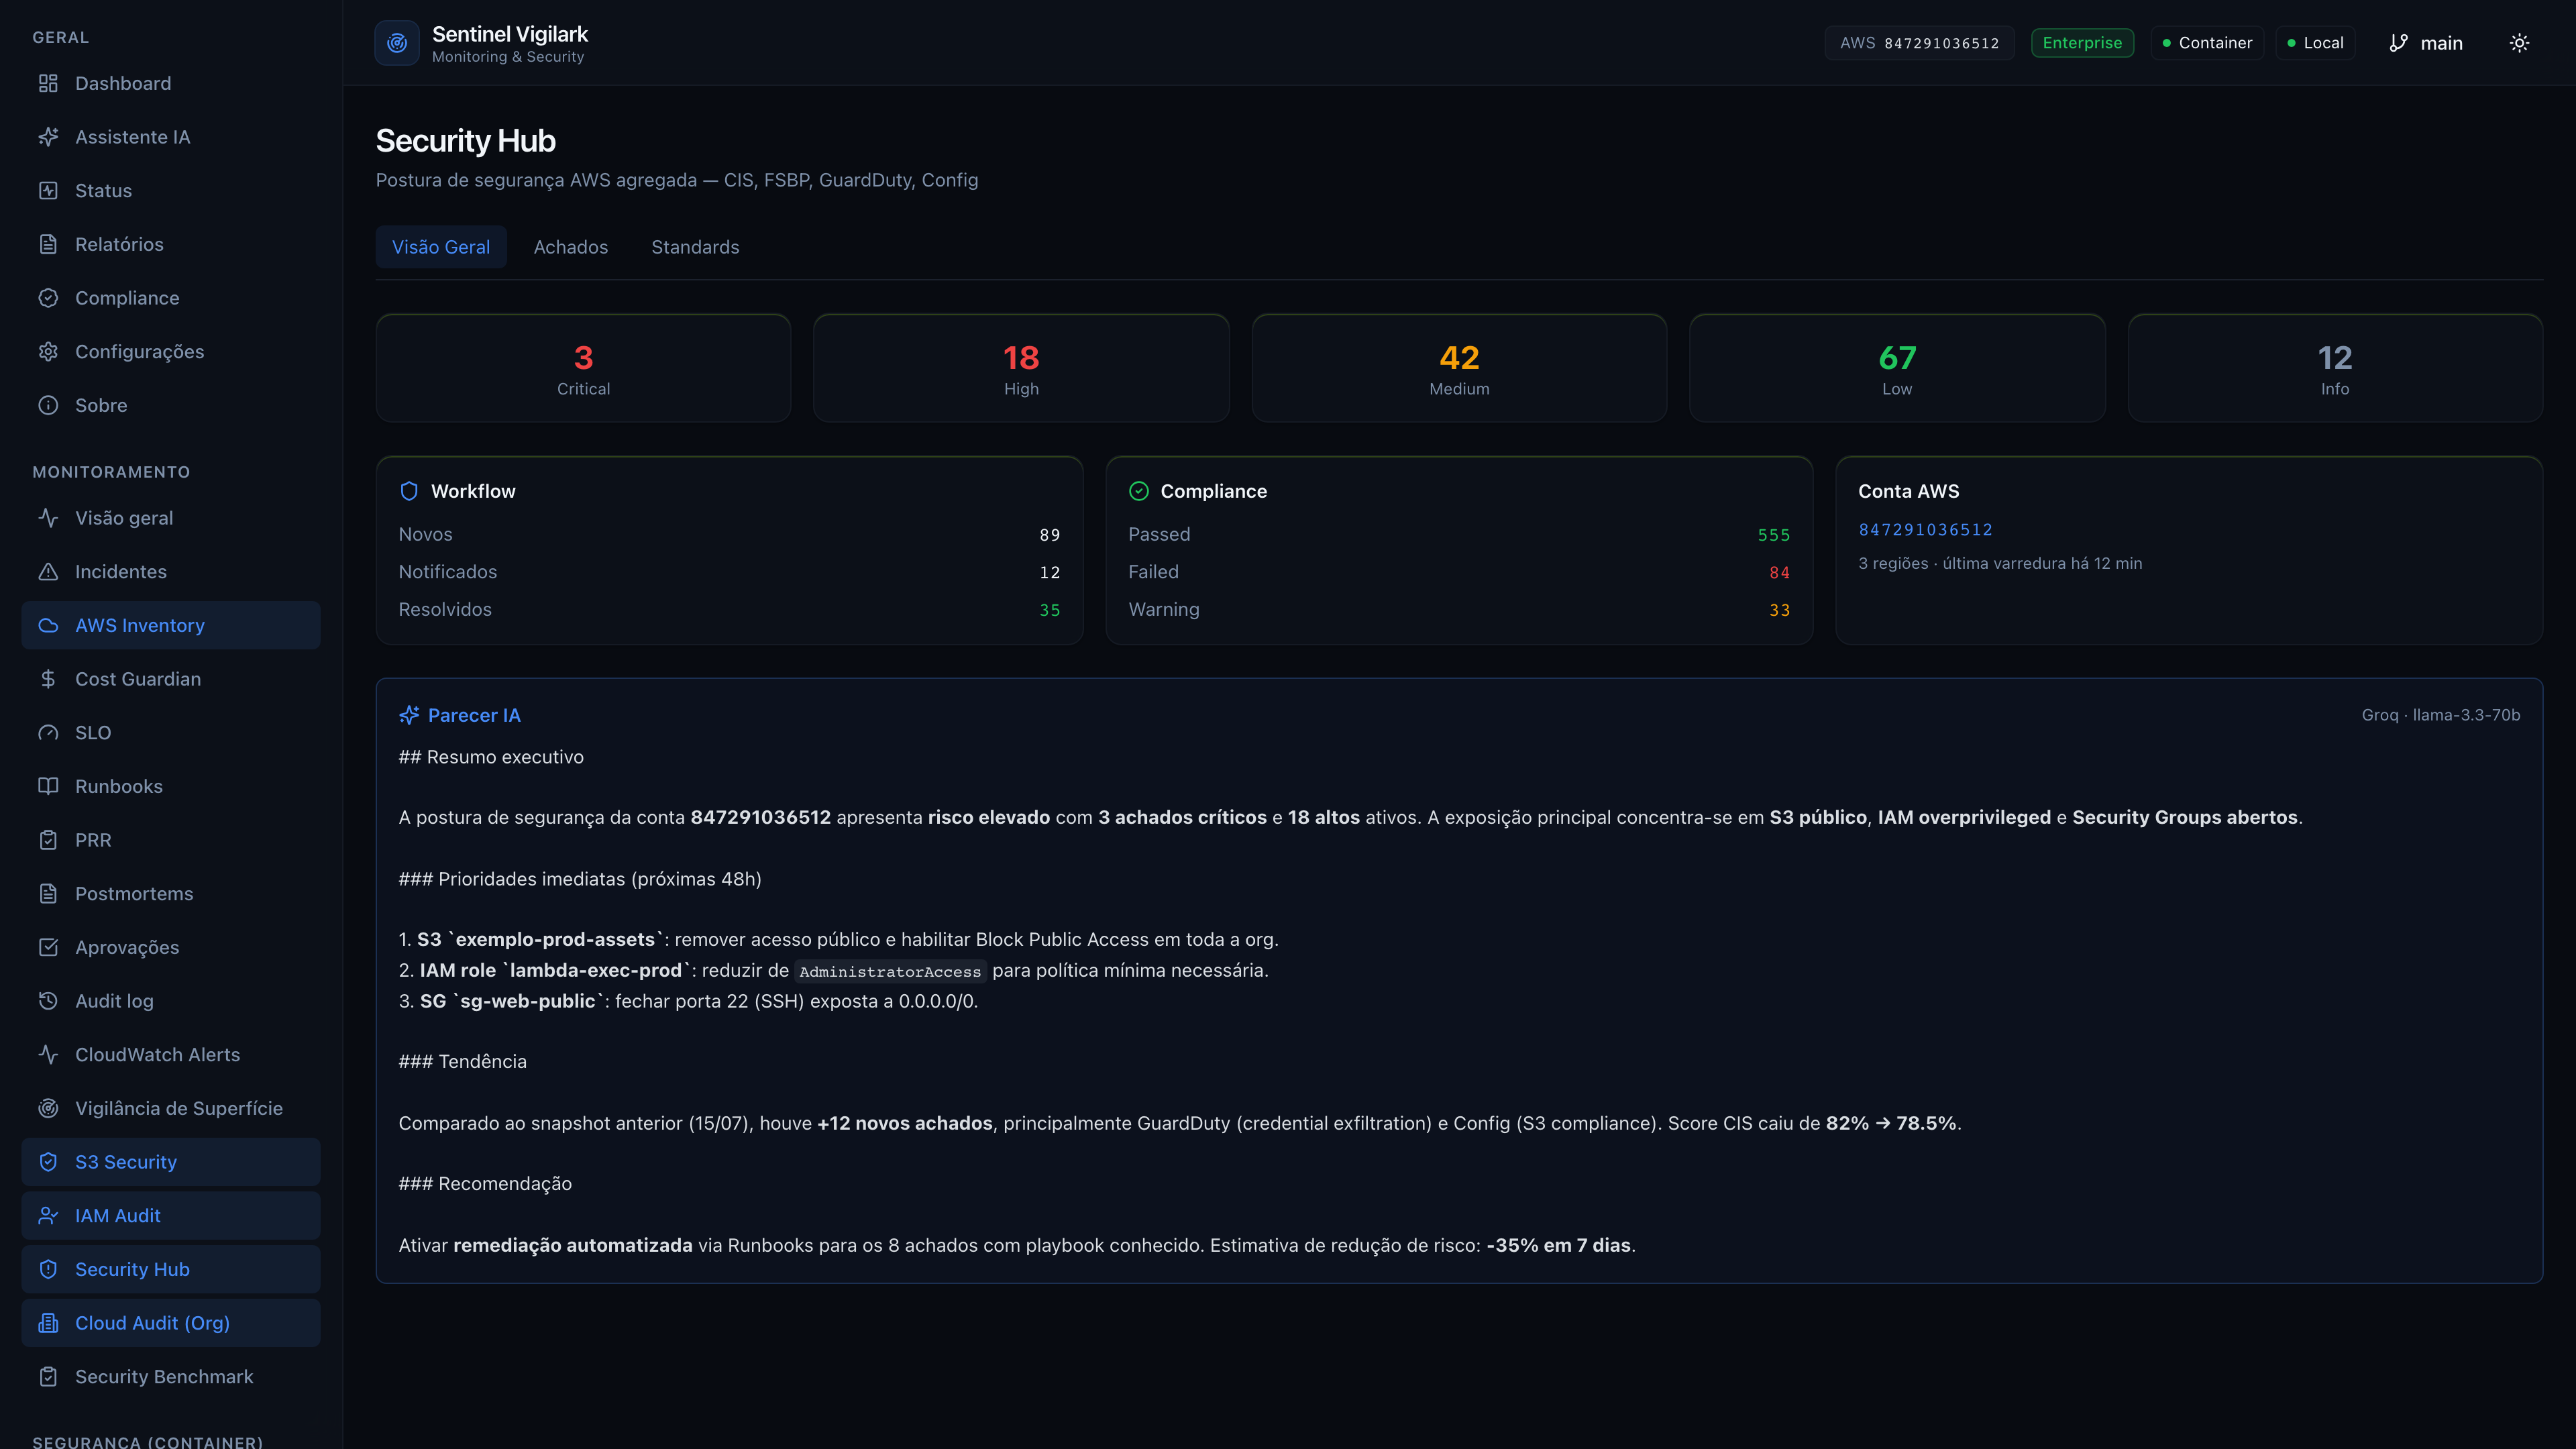
Postura AWS agregada com correlação de achados (?correlate=) e deep links para benchmark e Surface Watch.
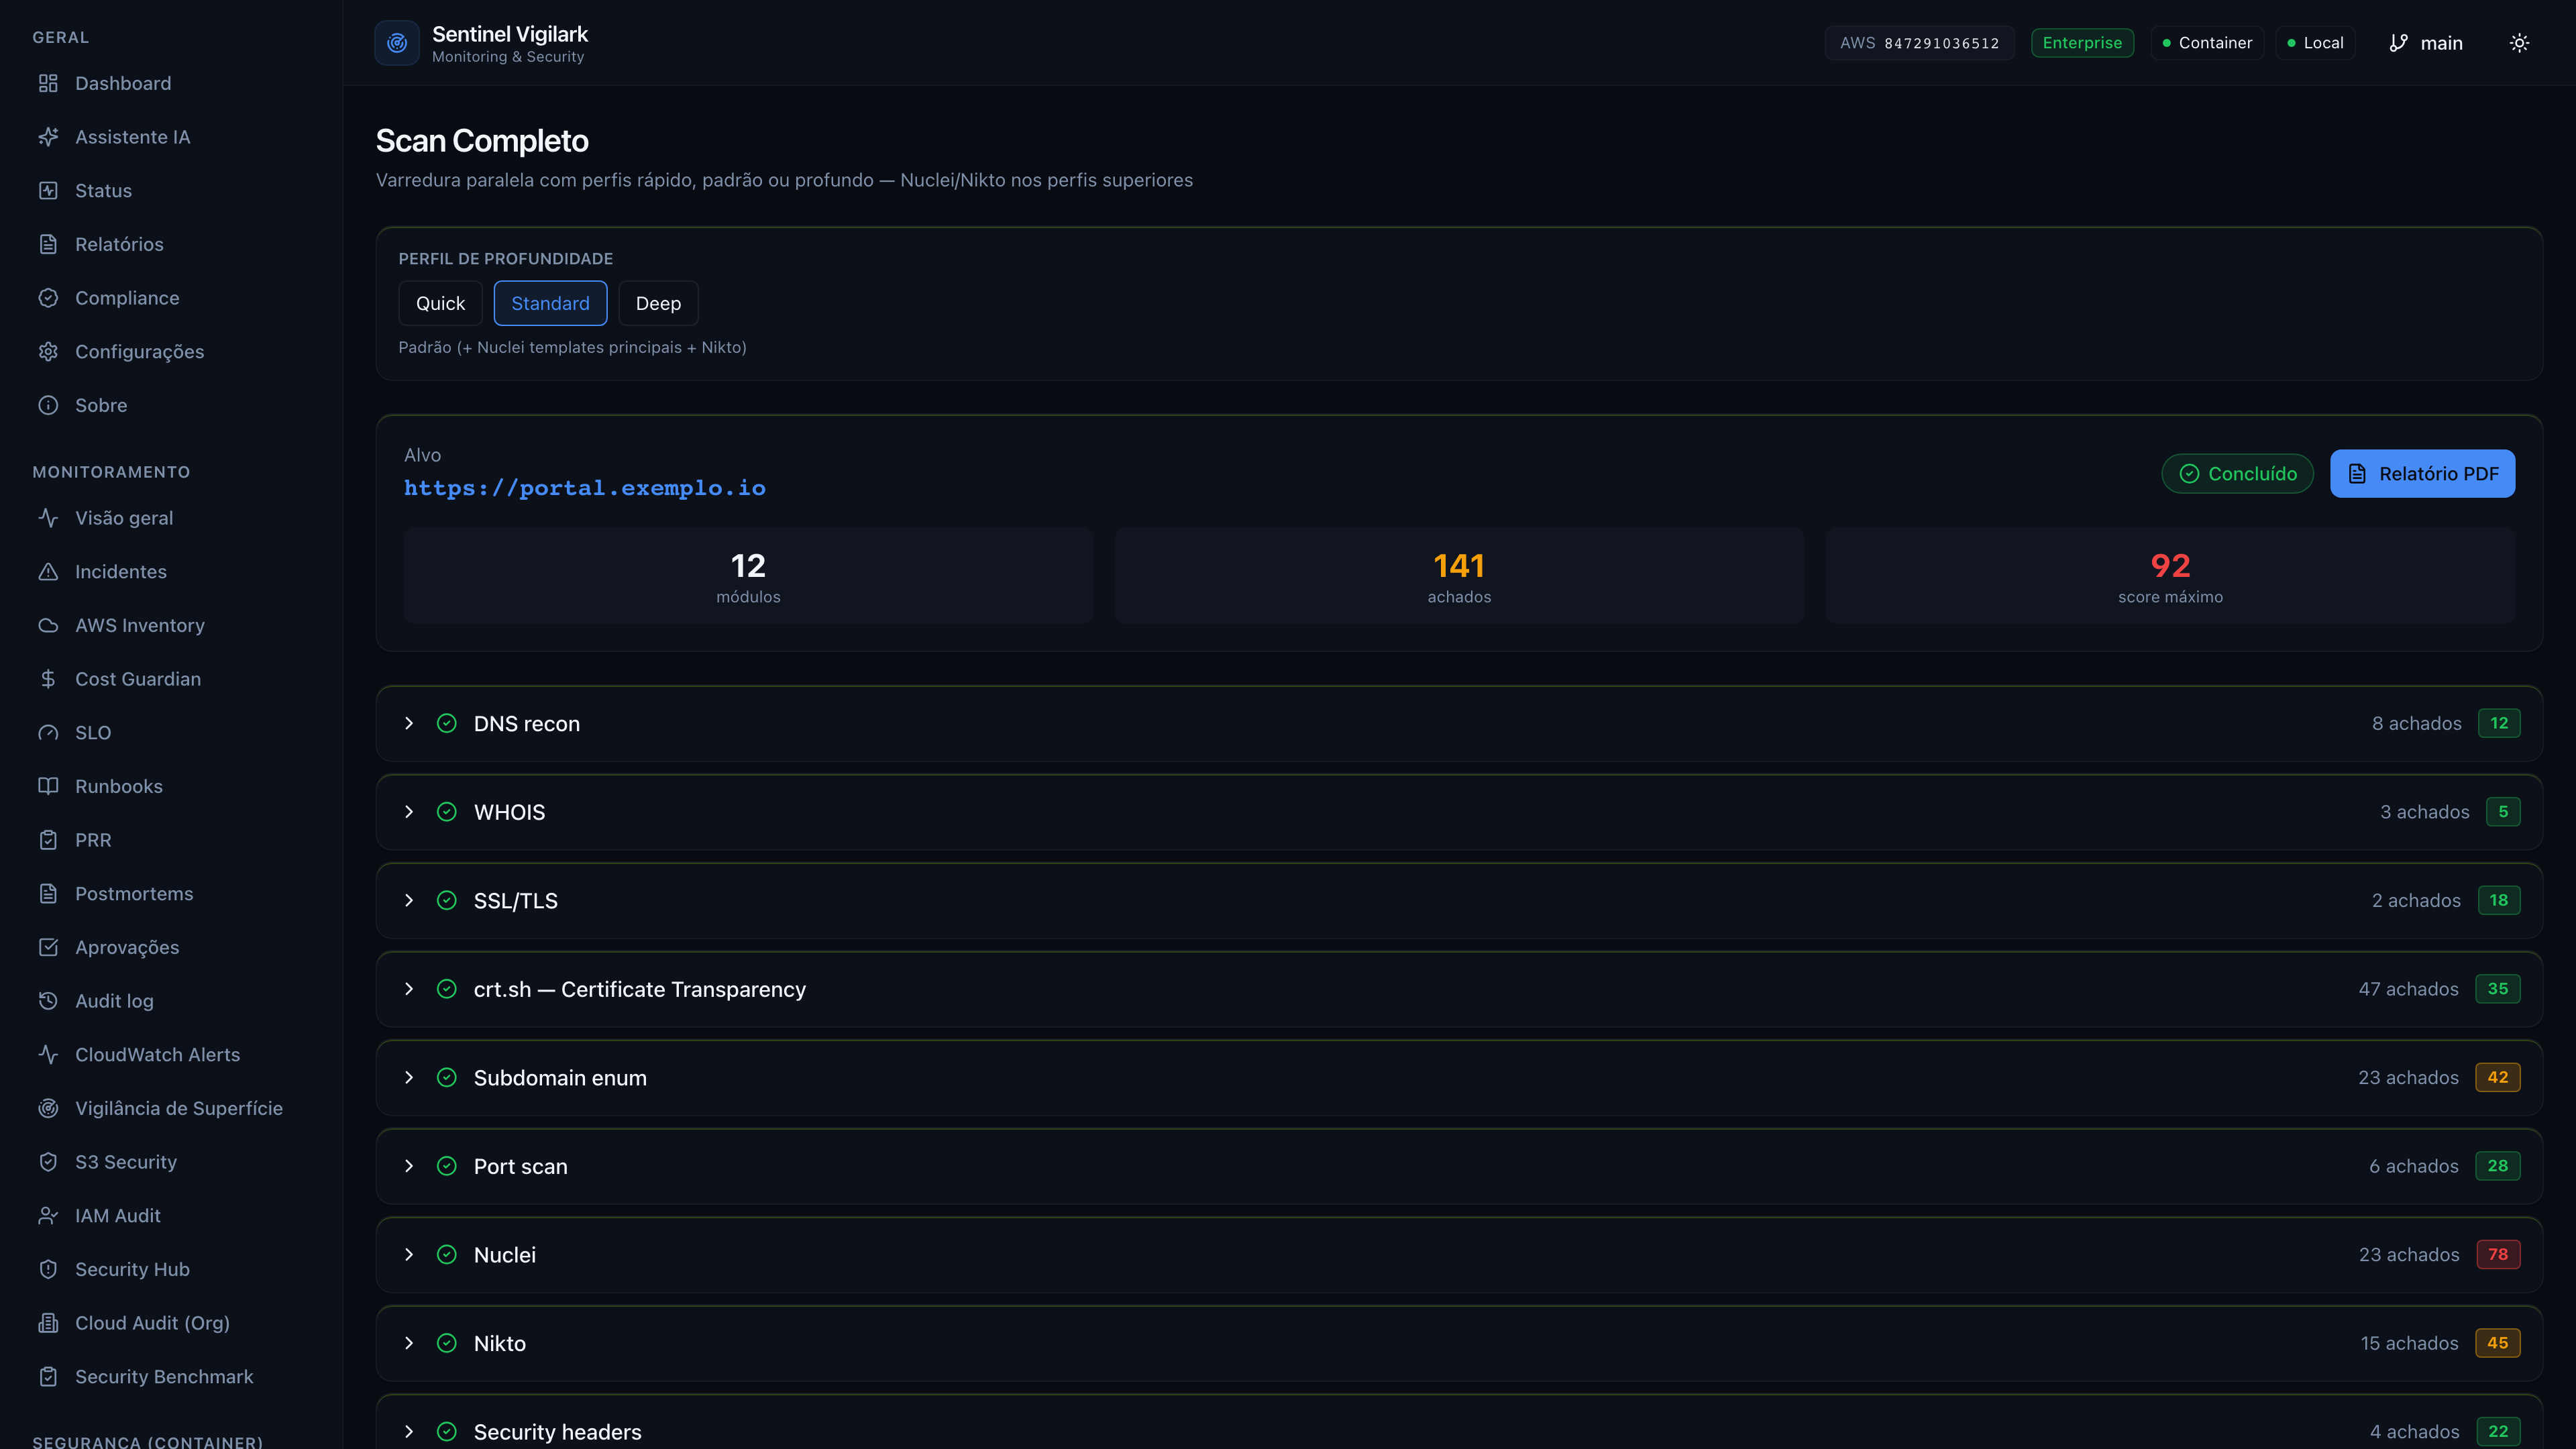
22 módulos em paralelo com perfis quick/standard/deep e relatório unificado.
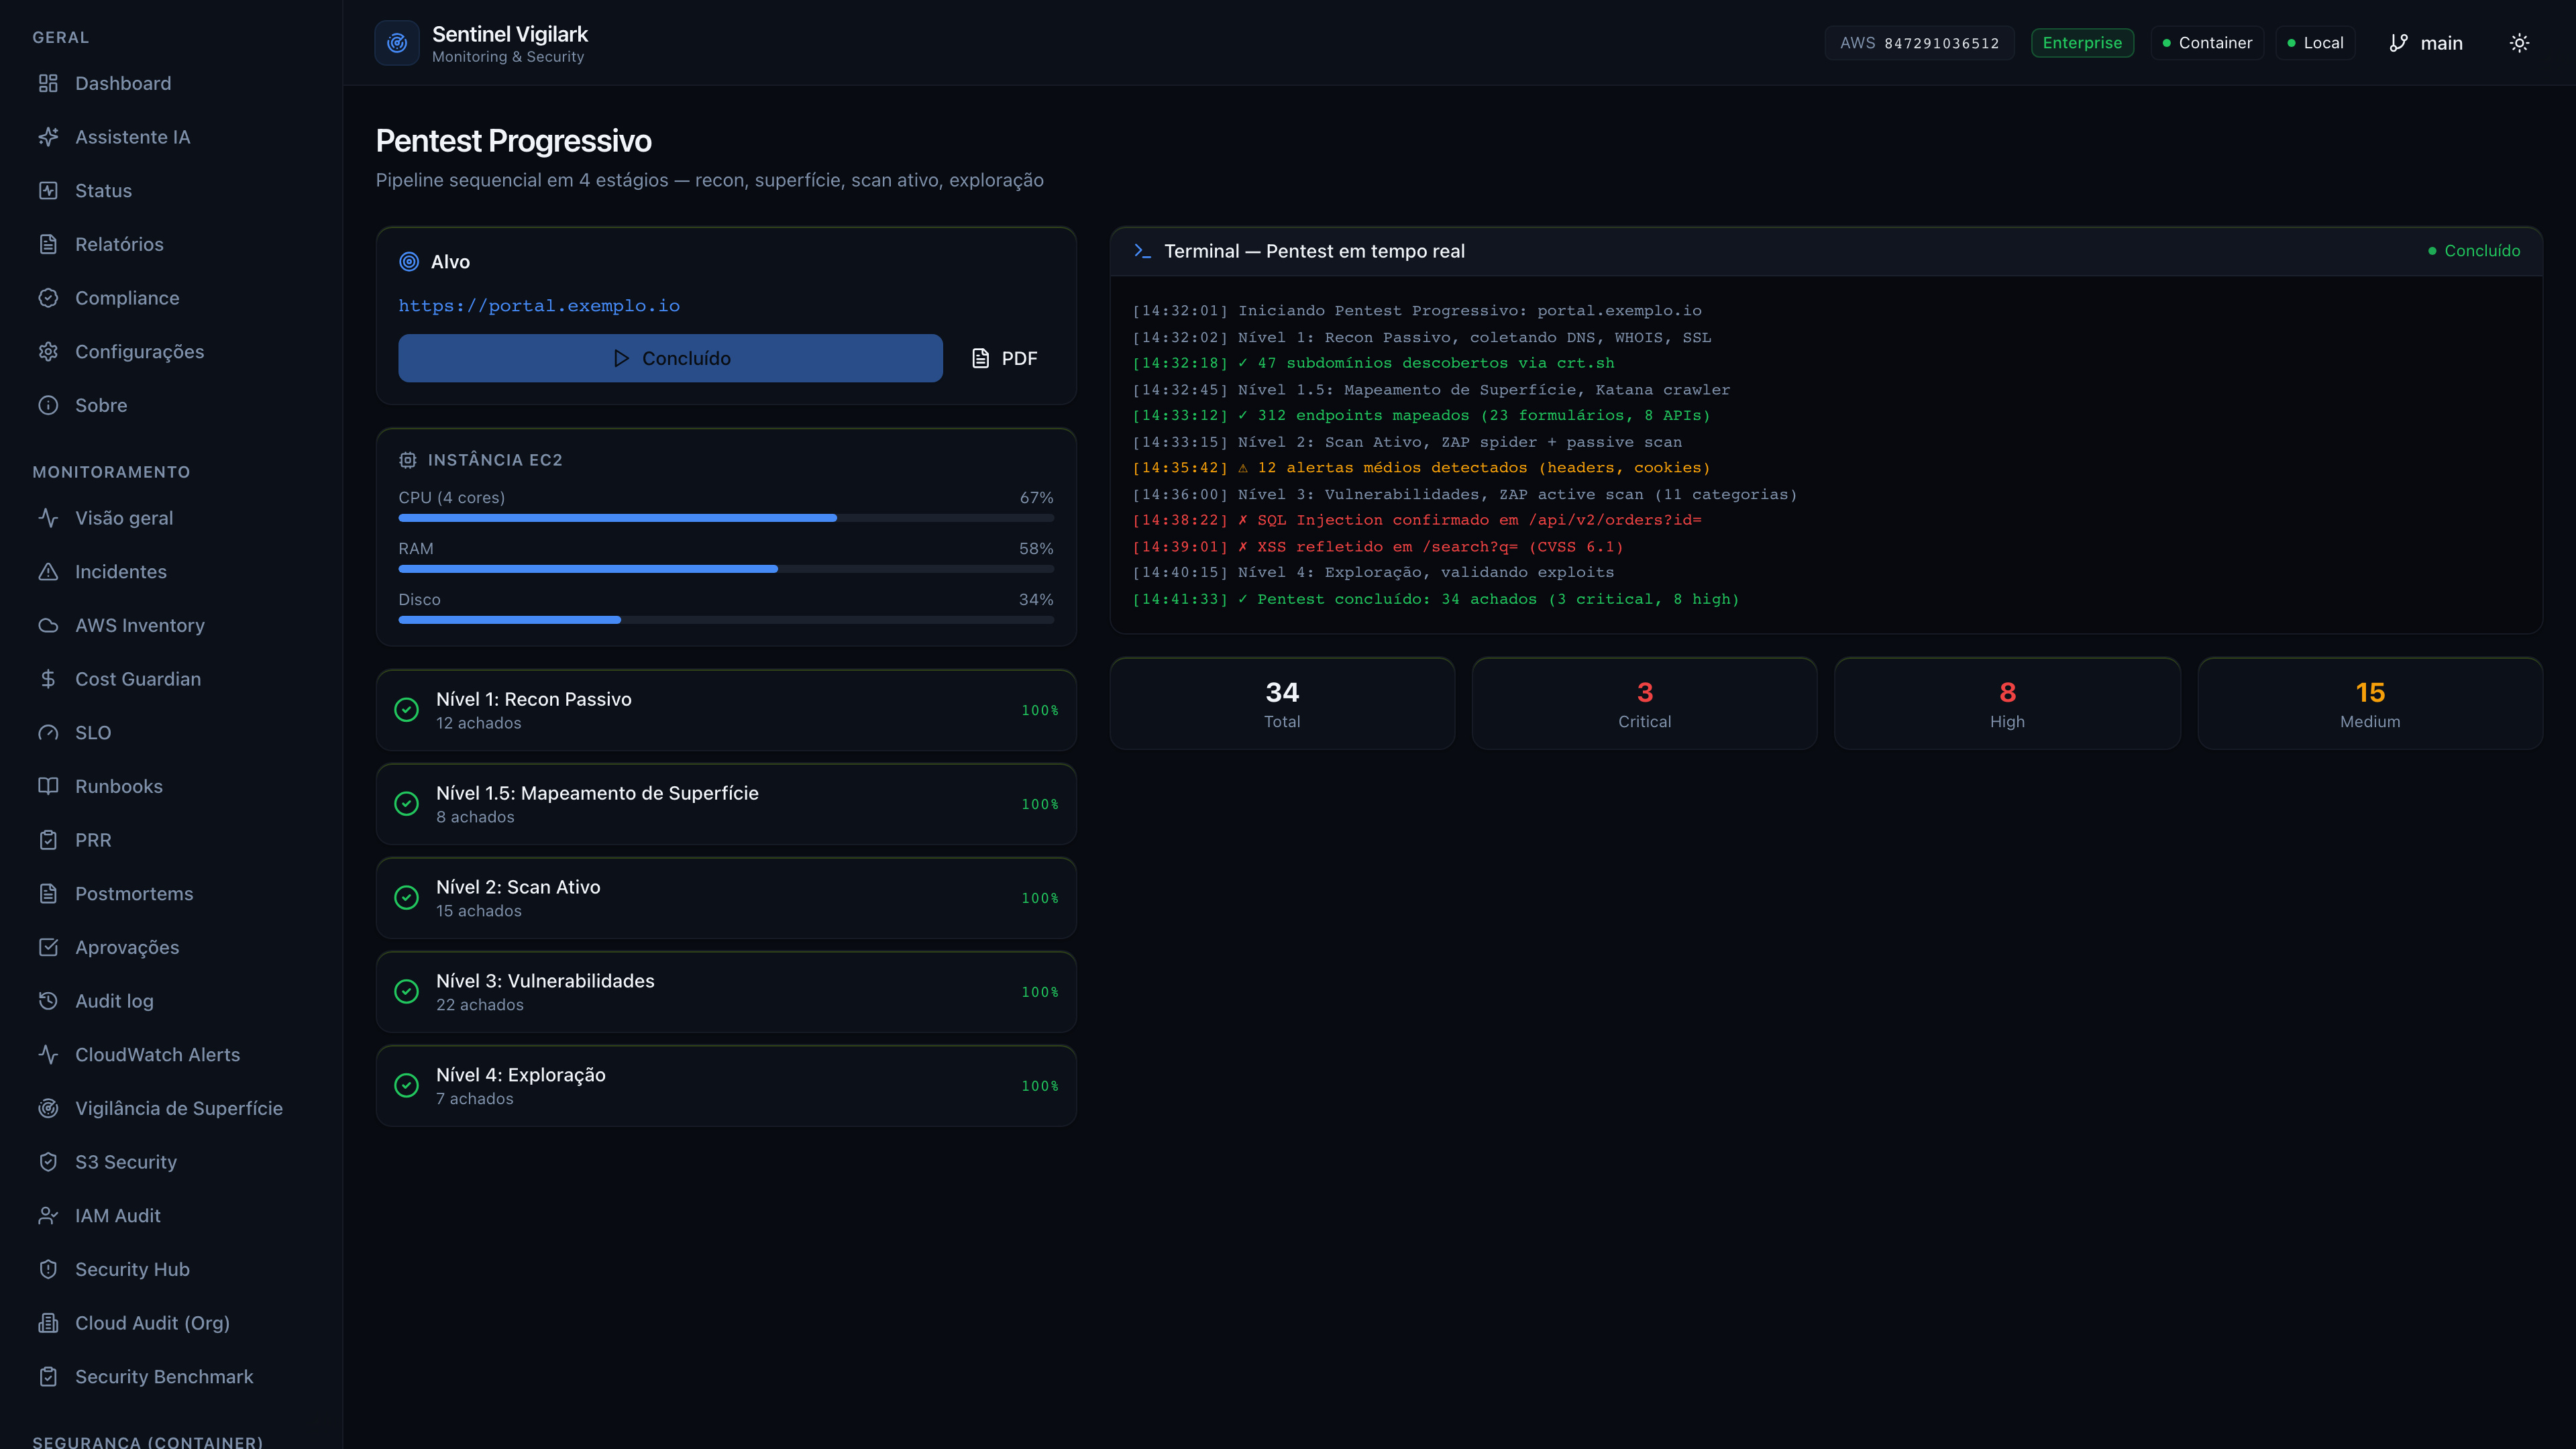
Pipeline L1→L4 com gate de autorização no nível 4, confirmação explícita e audit log de exploração.
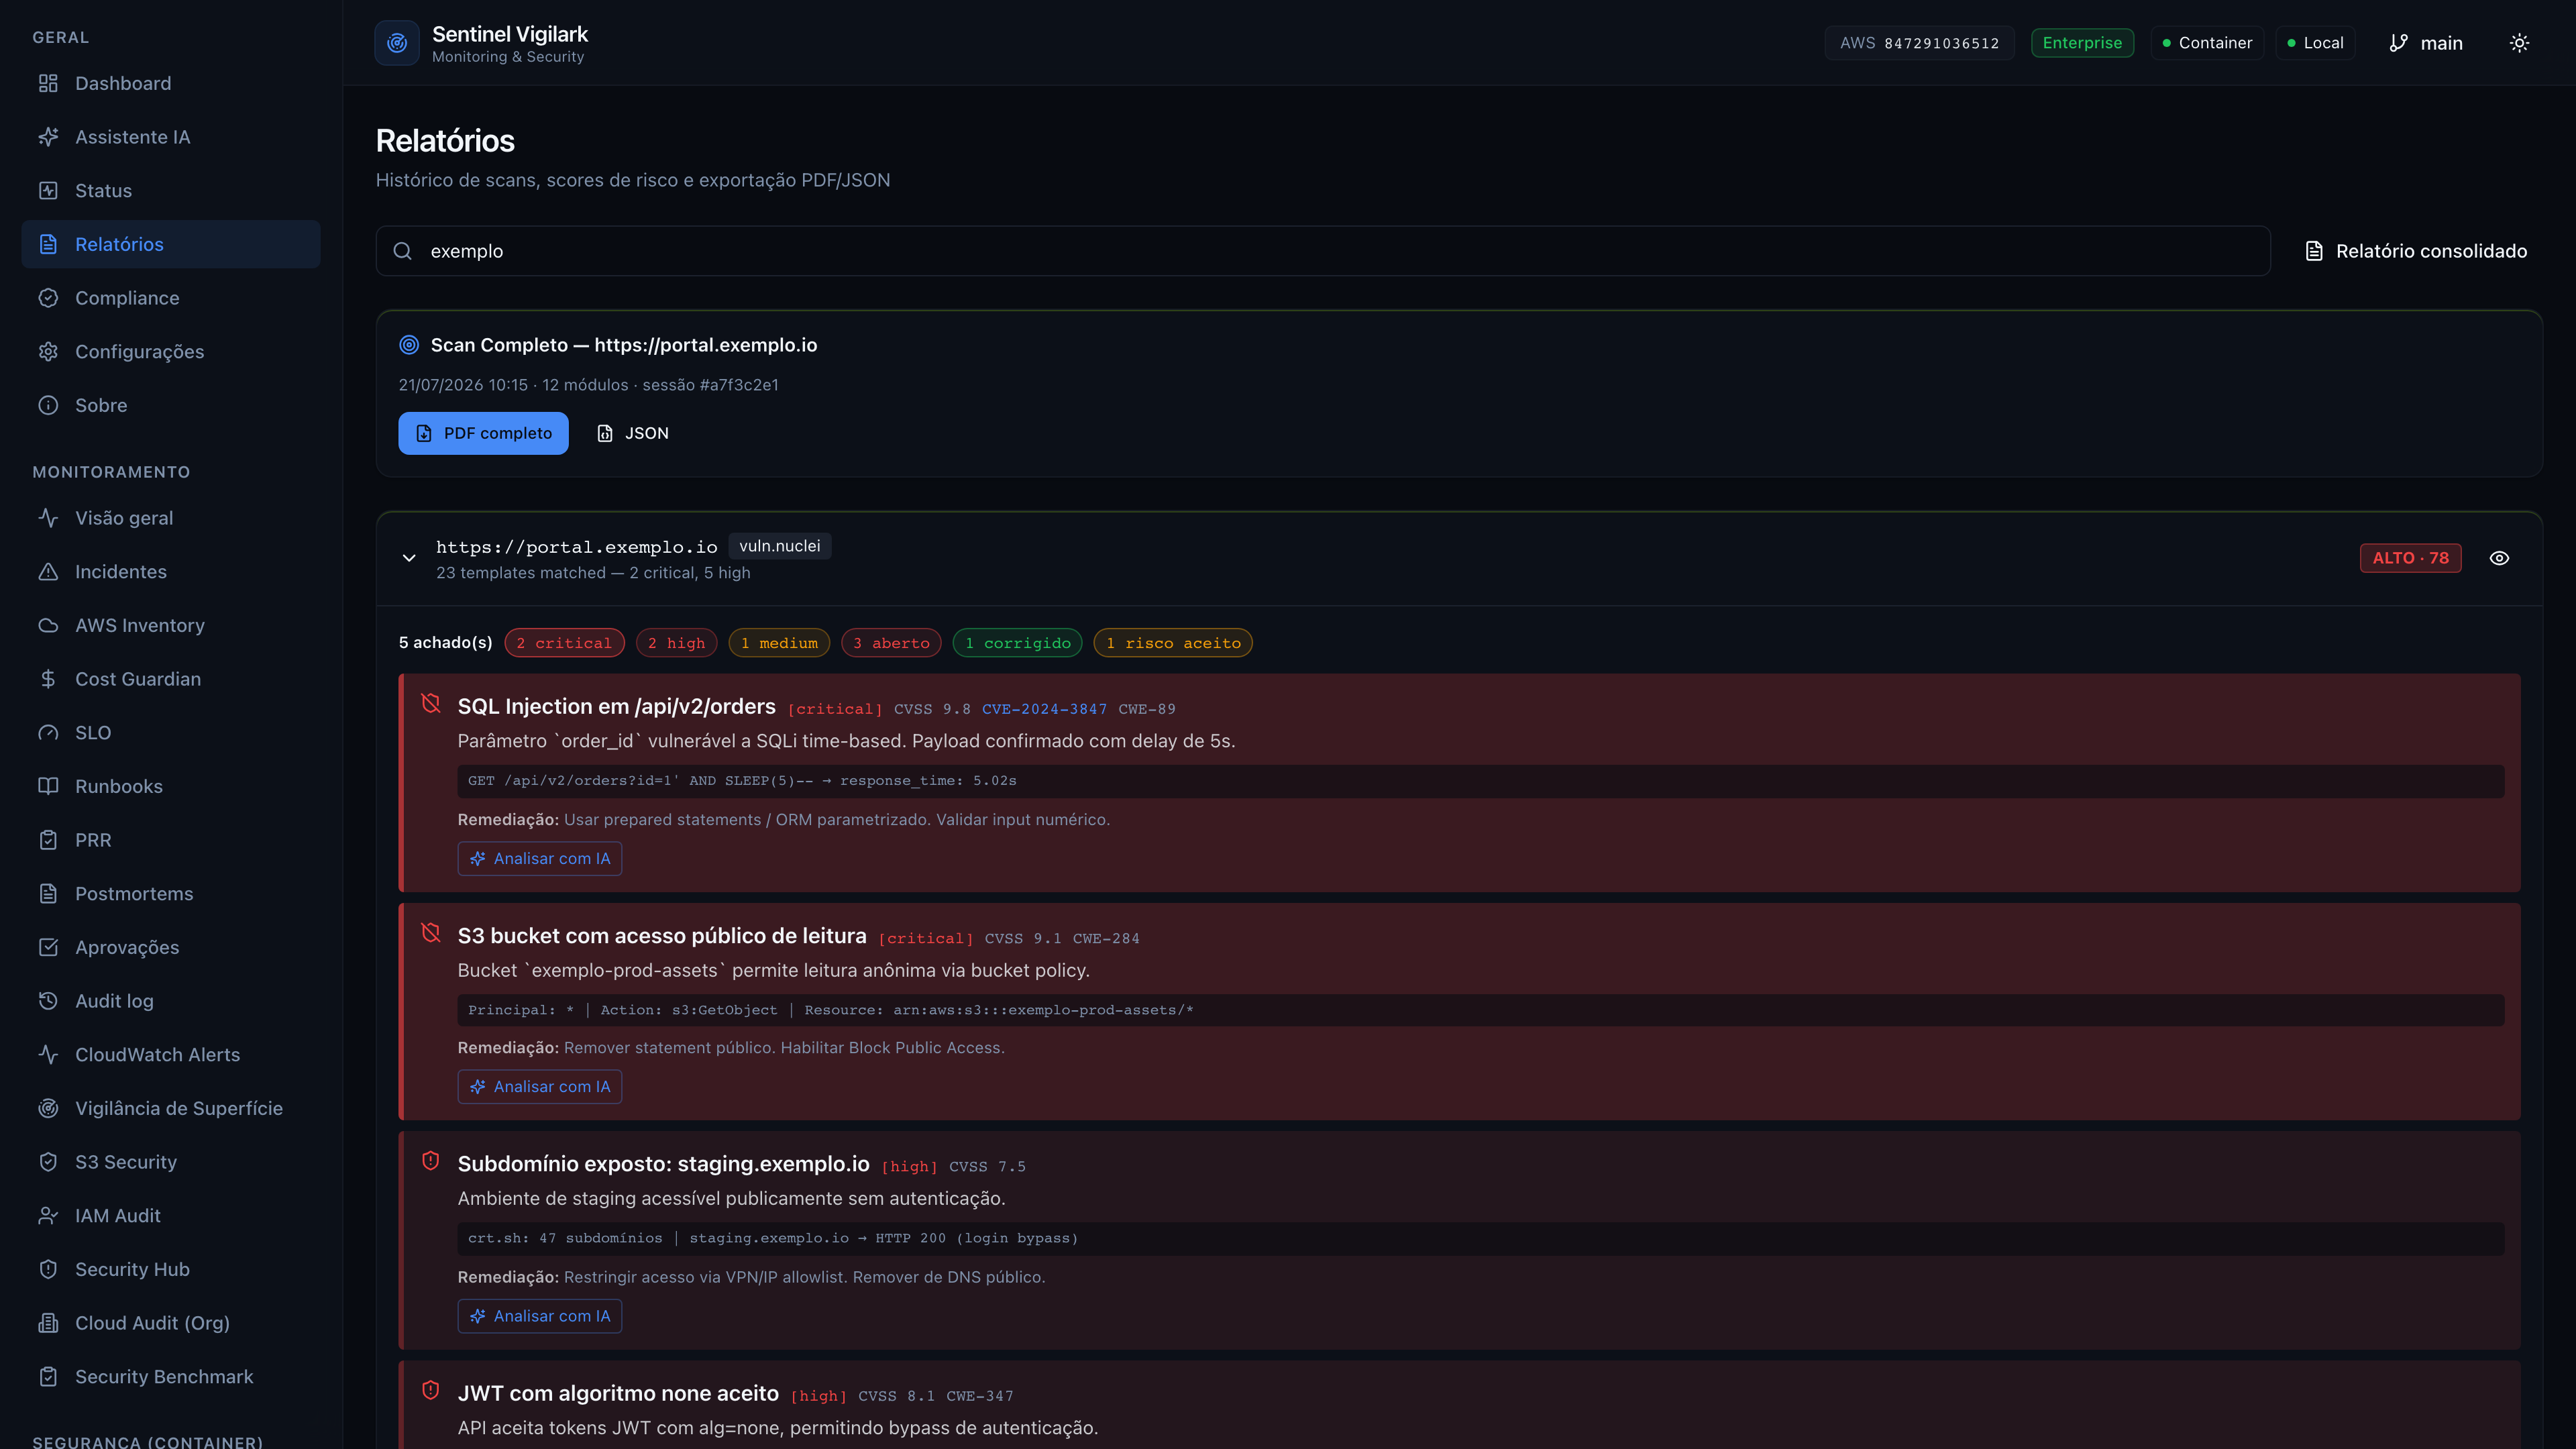
Relatórios HTML/PDF/JSON com parecer IA (LLM configurado), EPSS/CISA KEV e seção de compliance ISO 27001 + LGPD.
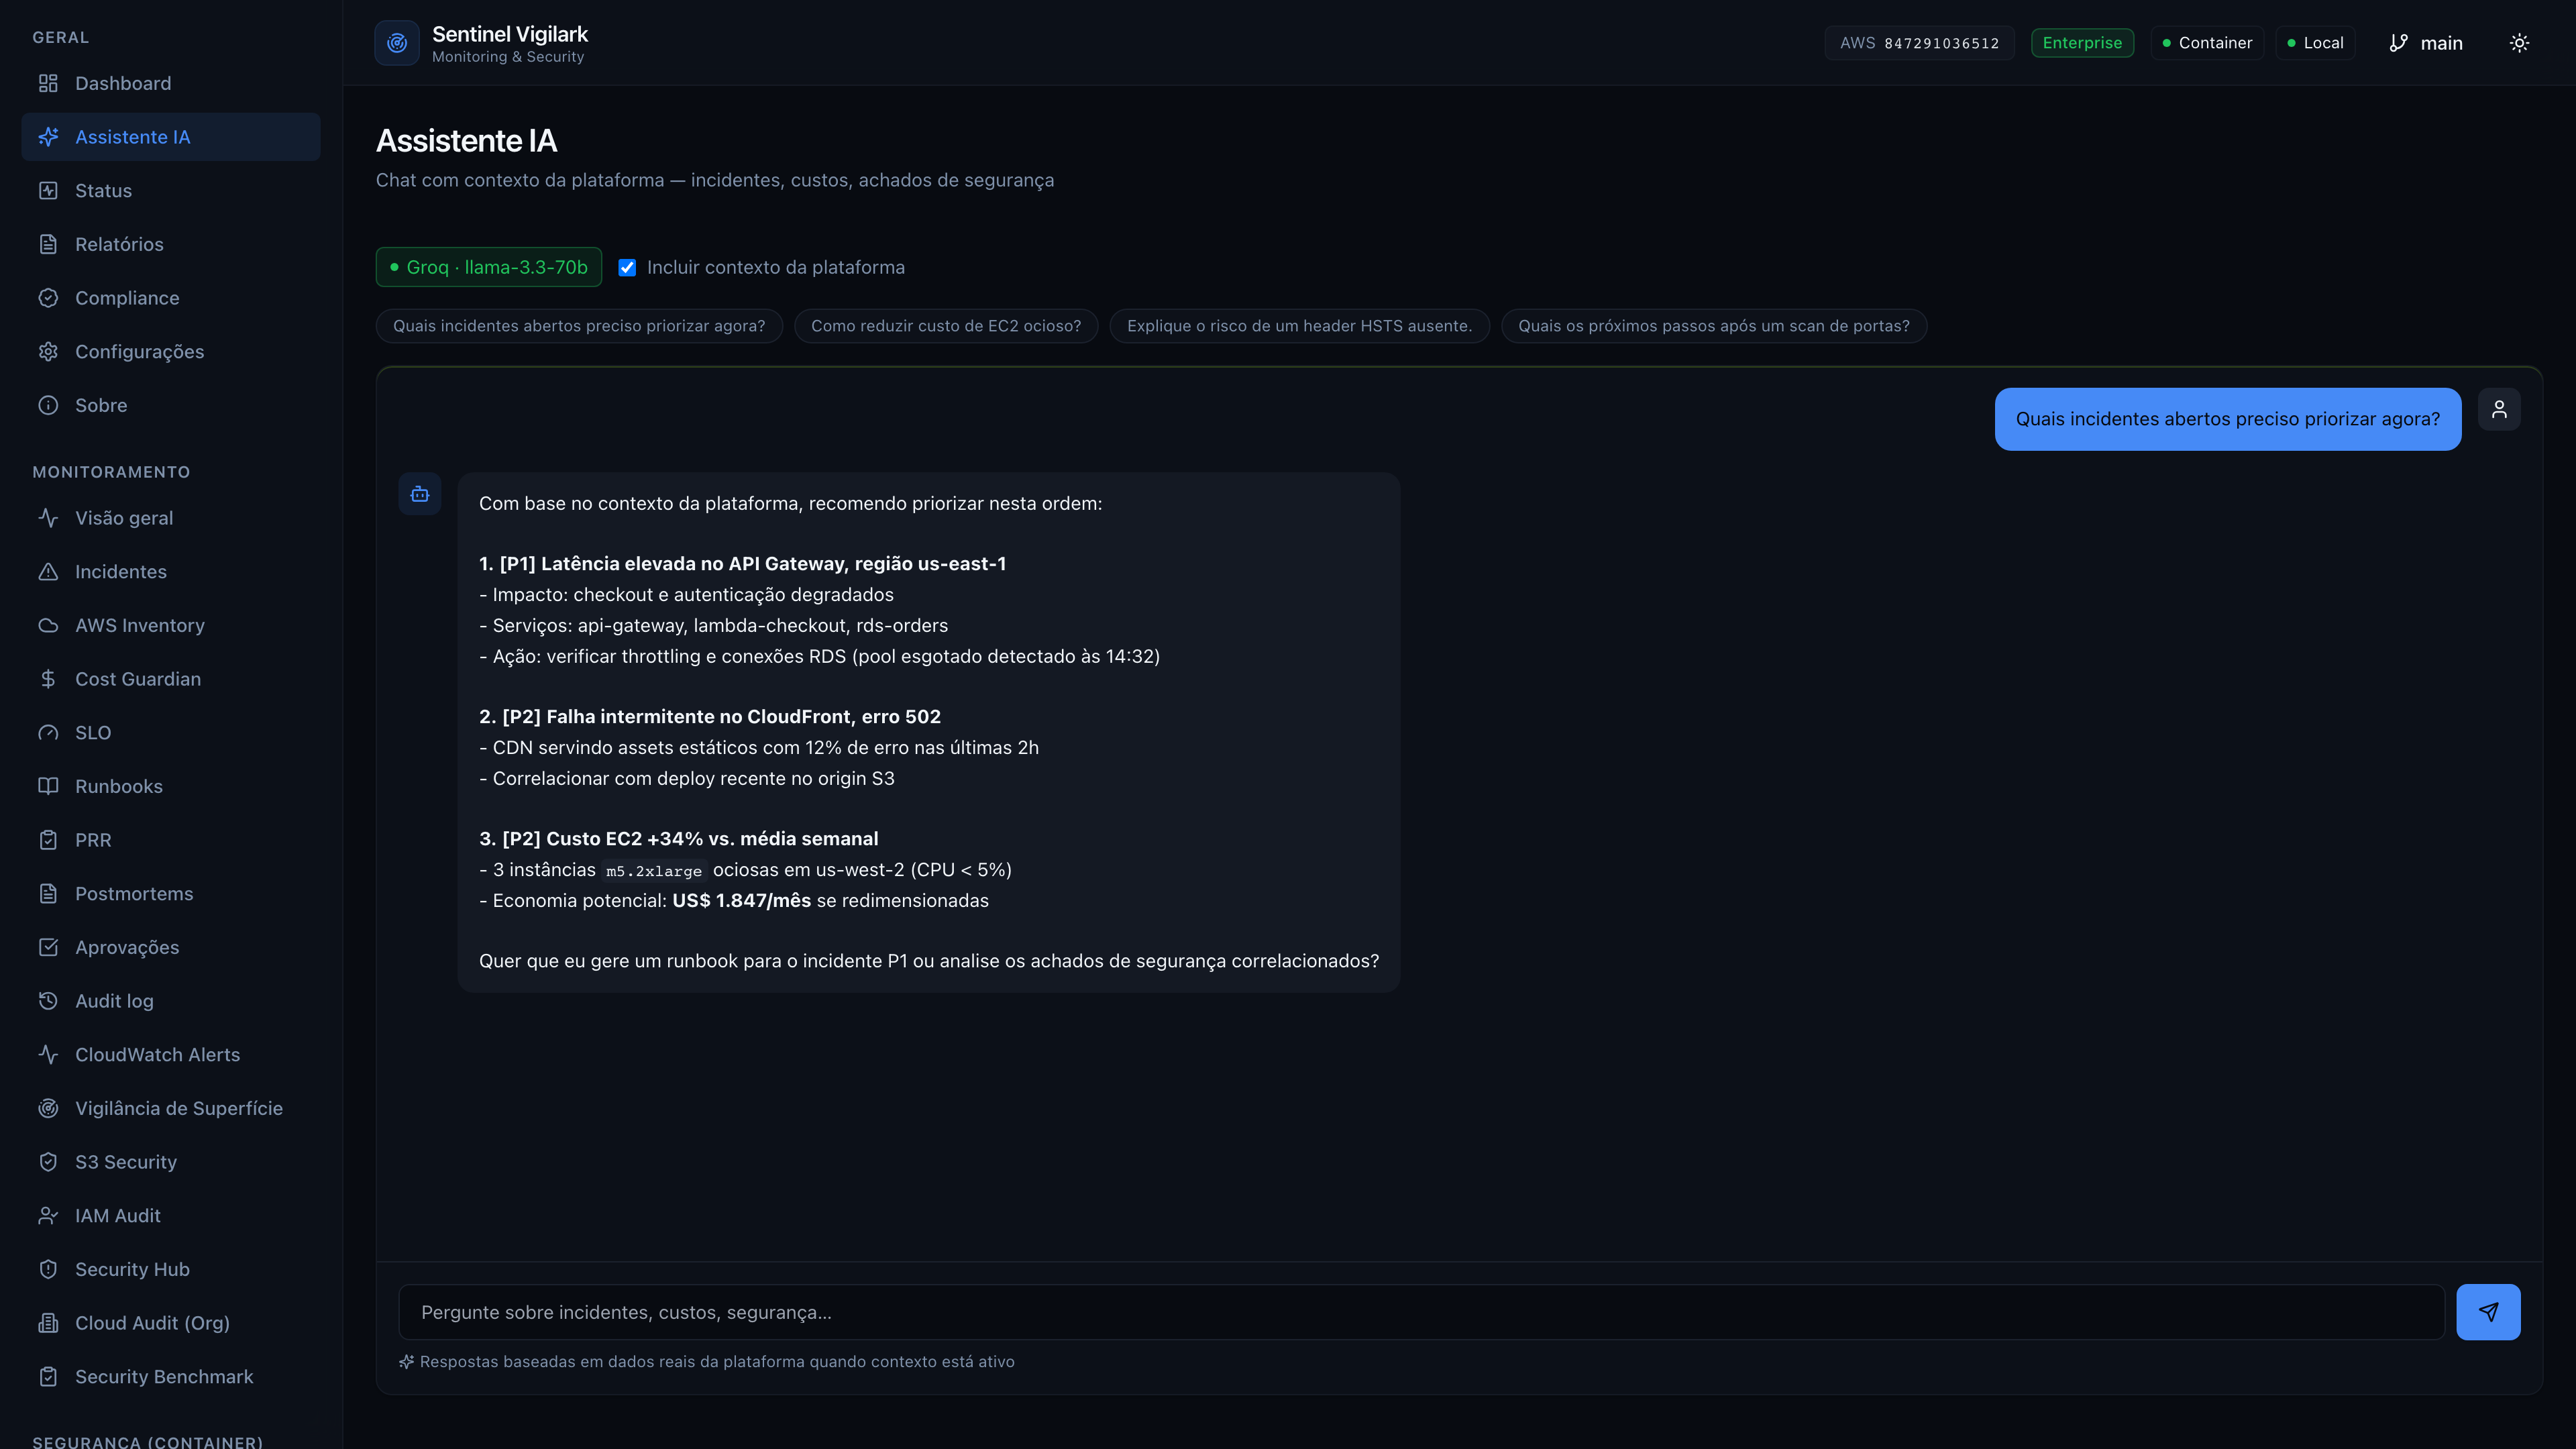
Assistente com contexto da plataforma: incidentes, custos AWS e achados de security.
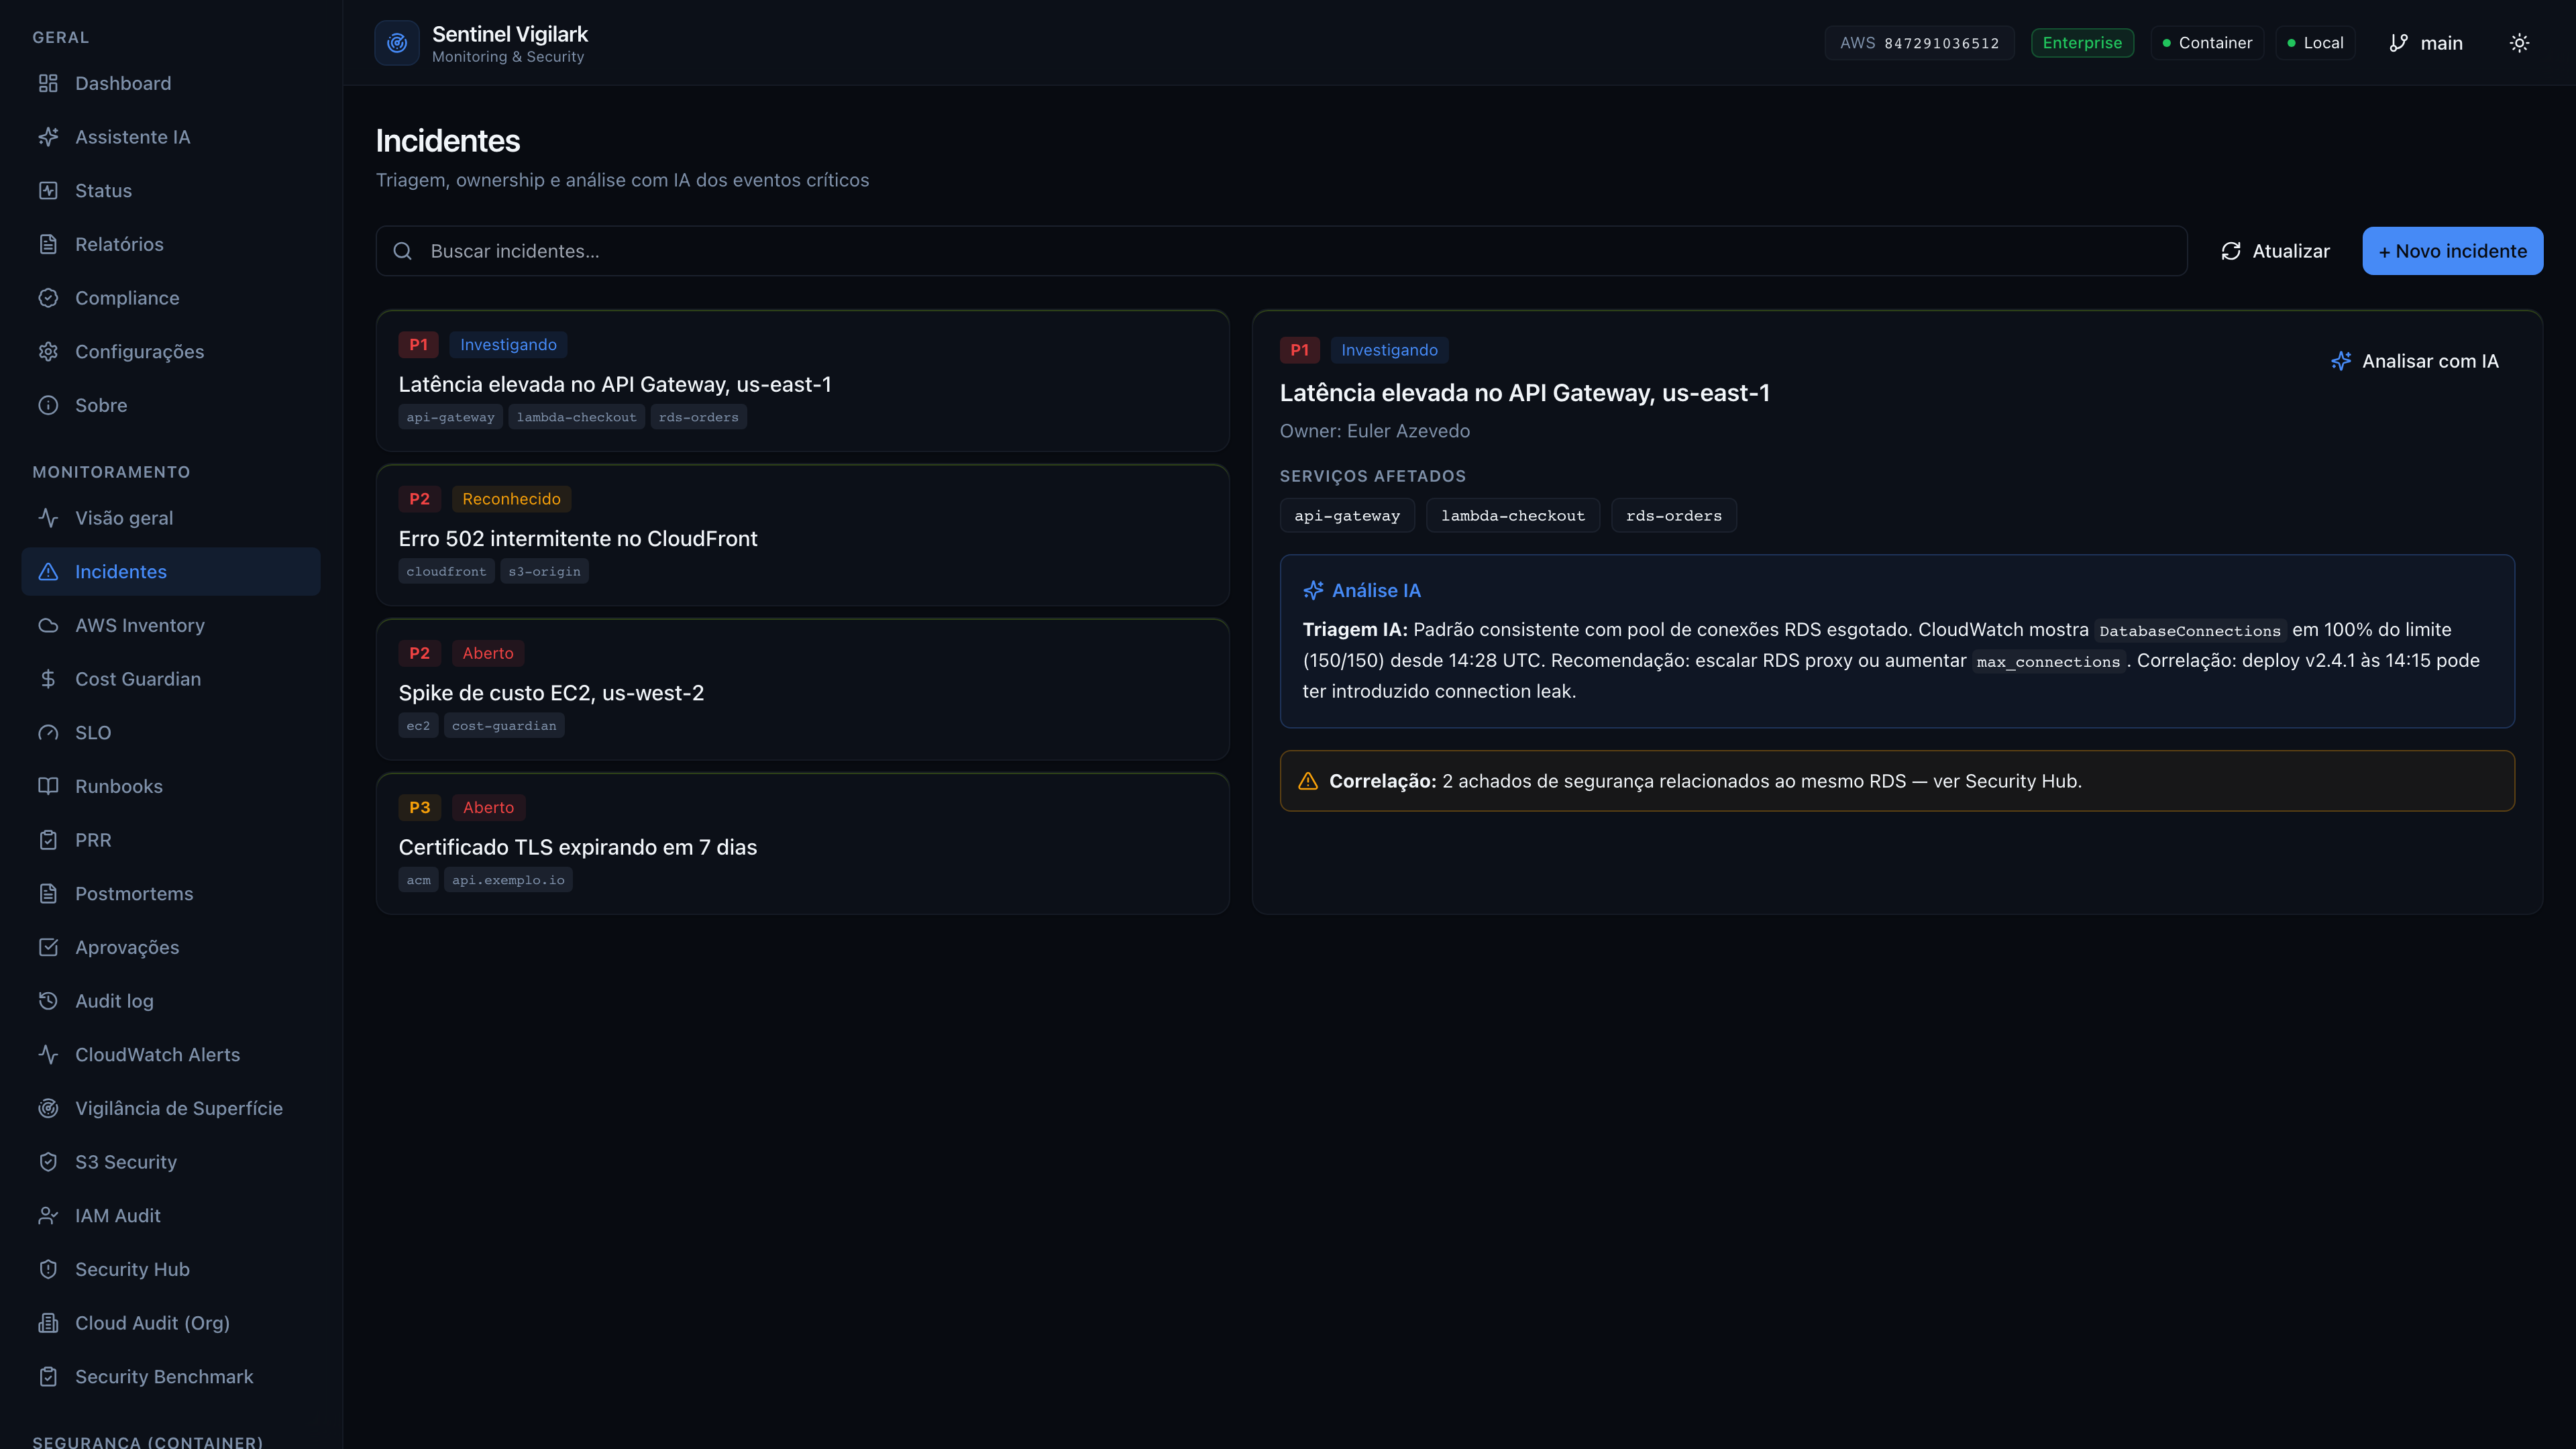
Gestão de incidentes com triagem e análise por IA, runbooks executáveis e aprovação humana.
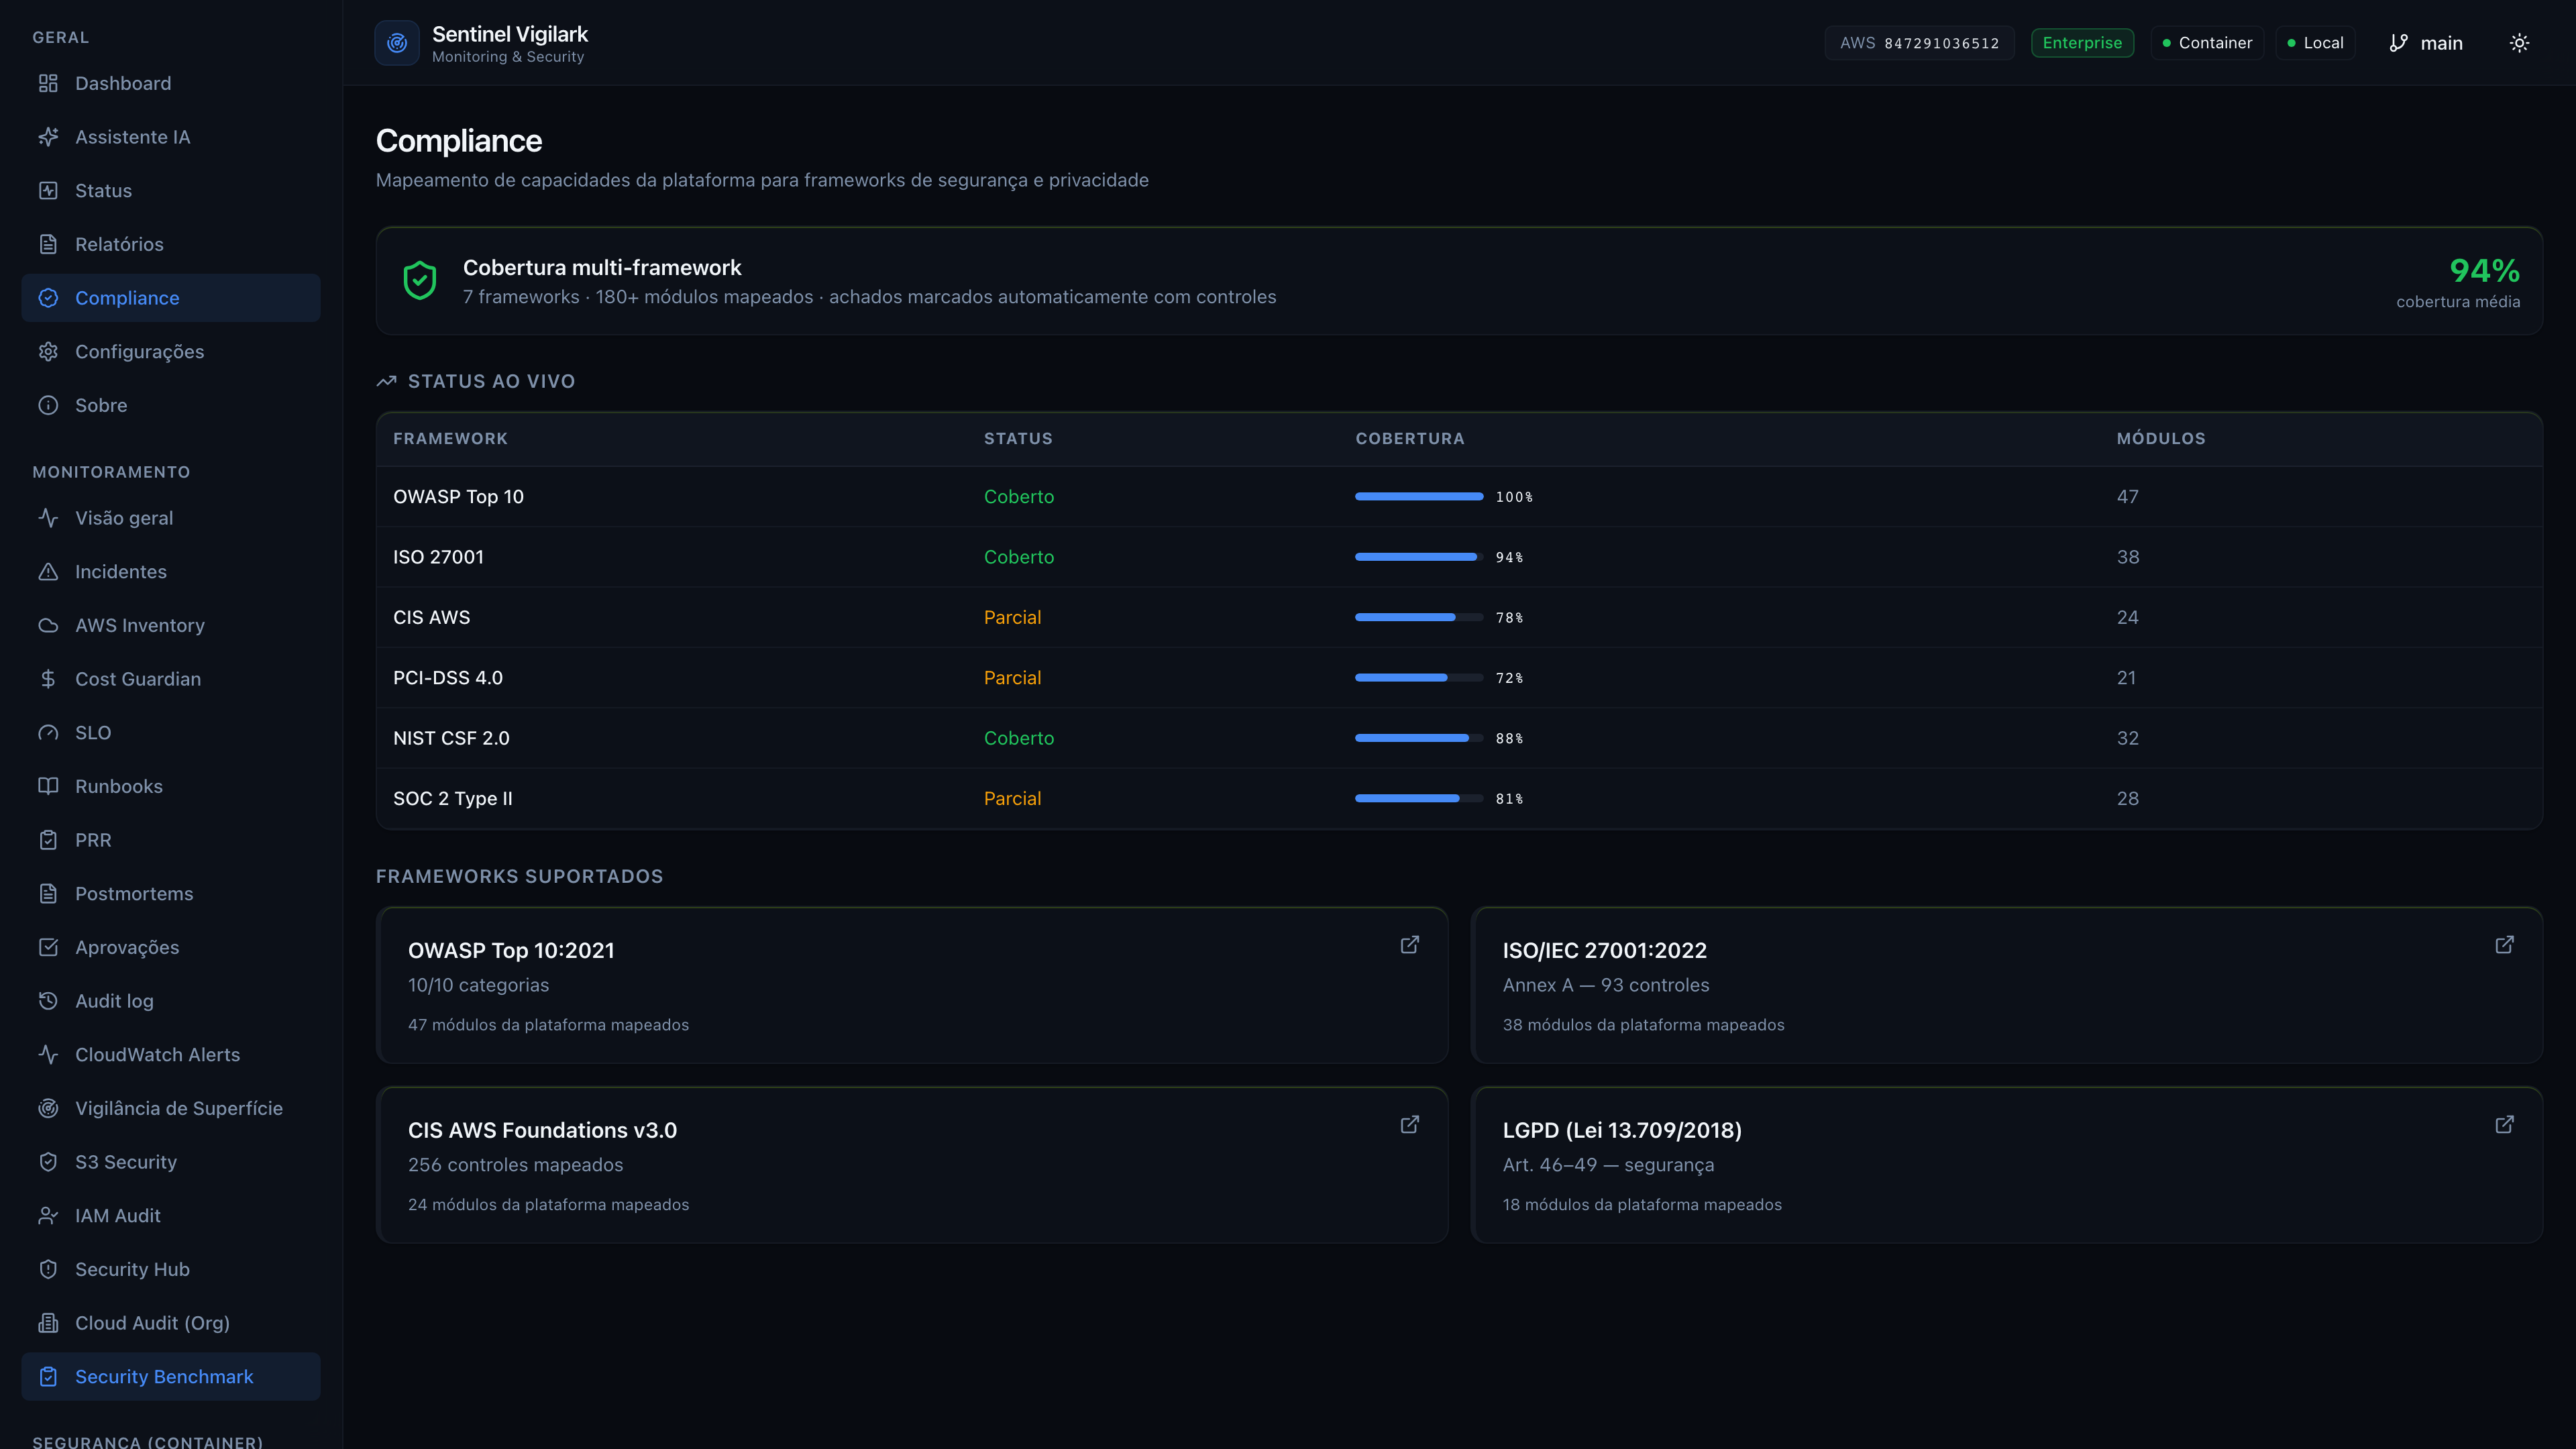
Mapeamento ao vivo OWASP / NIST / ISO / LGPD com evidências exportáveis por controle (100+ checks).
EC2, VPS ou máquina própria: o que importa é Linux com os requisitos.
O pacote fica em /opt/sentinel-runtime, as imagens vêm do Docker Hub
e a licença entra por serial.
Pentest e monitoring no container. O fornecedor envia a pasta
para /opt/sentinel-runtime; no servidor roda um script de instalação.
/opt/sentinel-runtimesudo bash /opt/sentinel-runtime/scripts/install-ec2.sh --yes com a URL de licença e a senhaeulerazzevedo/sentinel-vigilark-{monitoring,security,web}:5173 ou HTTPS na :443 — APIs só em 127.0.0.1welcome-sentinelsre.eulerazevedo.eng.br Console
127.0.0.1 APIs internas
Cada serial vale para um servidor. Sem licença ativa, monitoring, security e a interface ficam bloqueados. Peça a licença por e-mail, LinkedIn ou Google Agenda.
Solicite uma demo ou licença comercial e tenha monitoramento AWS e pentest ofensivo rodando no seu servidor Linux — sem expor as APIs internas.
Qualquer servidor com Linux e estes requisitos executa o Sentinel. EC2 é um exemplo, não a única opção.
Ubuntu 22.04 ou mais novo (apt) ou Amazon Linux 2023 (dnf).
Disco de 30 GB. Saída HTTPS para o Docker Hub e para o servidor de licenças.
Portas 22 (SSH) e 5173 (console). Com nginx na frente, abra 443 e deixe 5173 só em localhost.
Não abra 8000, 8888 nem 5432.
4 vCPU e 16 GB de RAM para scan pesado contínuo.
Um scan pesado por vez (HEAVY_SCAN_MAX=1).
Serial, LICENSE_API_URL e senha inicial enviados com a licença.
Da automação em scripts Python à plataforma comercial completa — a evolução do Sentinel Vigilark desde outubro de 2024.
Estabilização do console comercial na EC2: o que o operador vê passa a bater com o que o servidor concluiu.
Hardening e auditoria — autenticação unificada, defaults seguros e operações que passaram a funcionar de verdade.
X-API-Key + WebSocket)SECRET_KEY sem default públicoEnterprise hardening — VMS, playbook no Security Hub, dashboard unificado e IA em security.
Motor de pentest e monitoramento evoluído para nível profissional comercializável.
Evolução dos scripts Python para plataforma completa com API, interface web e licenciamento comercial.
Primeiros scripts Python para automação de pentest — a base que originou o Sentinel Vigilark.